上一讲讲的滴滴,被罚了80亿,那是行政处罚。有老板听完说:罚款是巨头的事,我们小公司够不着。
这一讲就讲三个小公司够得着的案子。这三个案子,其中两个构成单位犯罪,不但公司被判处罚金,直接负责的主管人员和其他直接责任人员都被判了刑,判决全部公开可查。我把它们单独留出一整讲,是因为它们恰好把前几讲讲过的几道门挨个撞了一遍:有不走门硬闯的,有从外采门买进赃物的,也有拿了用户授权却用过了头的。每一个案子,都有被判了刑的人,有的还不止一个。
一、巧达科技:不走门,从窗户爬进来2亿条简历
北京巧达科技,是一家做简历数据的公司。它的"产品"是从哪来的?是用大量代理IP、伪造设备标识,绕过智联招聘、猎聘的防护机制,模拟人工操作,把别人服务器上的用户简历成批搬回自己家。用这种办法非法获取的简历,超过了2亿条。
2019年3月,公司被查封,随后36人被批捕。2021年9月,北京市海淀区人民法院作出一审判决:公司犯侵犯公民个人信息罪,判处罚金4000万元;法定代表人王成予被判处有期徒刑7年,并处罚金1000万元。2021年12月30日,北京市第一中级人民法院裁定维持原判。
后来的结局是:全案十九人获刑,公司的工商登记状态如今是营业执照被吊销。用2亿条简历堆起来的数据资产,楼塌得连地基都没剩下。
对照第2讲讲过的三道正门一道偏门,巧达拿数据走的是哪道门?哪道都不是,它根本没走门,走的是窗户。自产门不是,受托门不是,外采门也不是,甚至连偏门都算不上:人家网站设了防护,你伪造身份绕进去拿,这在刑法上叫非法获取。那2亿条简历堆起来的不是资产,而是犯罪的证据。
二、数据堂:从外采门买进的赃,也会带毒
第二个案子更吓人,因为它看上去太"正常"了。
数据堂是一家新三板挂牌的数据公司,做的是正儿八经的生意。它的营销产品线从上游买进数据,再往上游追,源头是运营商的两个"内鬼"。数据堂把这些买来的数据加工之后卖给客户做精准营销,案发前已经交付了60余万条含公民个人信息的数据。2018年,山东省费县人民法院作出一审判决:公司首席运营官、平台资源部总监两名员工犯侵犯公民个人信息罪,分别被判处有期徒刑三年和两年。临沂市中级人民法院二审维持原判。
公司这一次没有被判,不是因为干净。这个案子从一审庭审起就有争议:到底应当认定为单位犯罪,还是个人犯罪?法院最终把责任落在了柴银辉、揭宇飞两个人身上,公司没有被认定为单位犯罪。但请您看懂这个案子里的寒气:买数据的人,要为卖方的来源坐牢。第5讲讲"买来的和爬来的"时说过,买数据要先查上家、查授权链,合同里写死来源保证,很多人觉得这道工序多余。数据堂那两个被判刑的人,当初大概也觉得这道工序多余。但侵犯公民个人信息罪是故意犯罪,过失不构成:既然判下来了,就说明法院认定他们是明知而为之,不是疏忽大意。查来源这道工序,恰恰是将来证明你"不明知"的证据。
数据堂后来活了下来,新三板还挂着牌,如今转型做AI训练数据,但不要心存数据堂式的侥幸:那一次刑责落在个人头上,是运气,不是榜样。刑责那次没有追到公司,不等于下次追不到;同样的货再买一次,可能就是另一个结局。
三、魔蝎科技:有了外采门的用户授权,还是用过了头
第三个案子,是给"我们都有用户授权"这句话泼冷水的。
杭州魔蝎科技,是一家做网贷风控数据的公司。它的业务流程看上去特别规范:用户借款时,在它提供的插件里输入运营商、社保、公积金、淘宝、京东等平台的账号密码,用户点击授权之后,它再爬取数据提供给网贷平台做风控,每笔收费一毛到三毛钱。
先给这批数据归个门。按第2讲的分法,企业基于用户授权拿到的数据,归在外采门里:数据不是自己生的,能拿它干什么,全看授权是怎么写的。
问题出在哪里?协议里白纸黑字写着"不会保存用户账号密码",结果它用技术手段,把2000多万条账号密码以明文形式存在了租来的服务器上。
2021年1月14日,杭州市西湖区人民法院作出一审判决:公司犯侵犯公民个人信息罪,判处罚金3000万元,违法所得3000万元也被没收,上缴国库;法定代表人被判处有期徒刑三年、缓刑四年,技术总监被判处有期徒刑三年、缓刑三年。
这家公司倒没有死透:它后来改名为杭州海石智能科技有限公司,法定代表人换了人,工商登记状态至今还是存续。公司还是那家公司,信用代码没变,只是换了一张脸活了下来。
这个案子被称为爬虫入罪第一案,它把第4讲的道理判成了铁案:用户打钩,钩的只是"这一次用",没有钩"你存下来慢慢用"。授权是说明书,不是空白支票。说明书上写了不存,你存了,打过钩也救不了你。
四、三个案子,三种病,一个病根
把三个案子摆在一起看:
巧达的病,在于不走任何一道合法的门,它是绕过技术防护硬闯进来的;数据堂的病,出在外采门,数据是买来的,但没有查上家的来源;魔蝎的病,出在外采门里用户授权这一支,钩是真的,但用过了头。
三种病,背后是同一个病根:数据的来源还没有查清,就急着拿它去赚钱。产品做了,收入有了,公司挂牌了,然后呢?人进去了,公司也倒了。
所以回到我们一直说的那件事:持有、加工、经营、登记、入表、融资,全是数据到手以后的事,热闹都在那里。但刑事风险不看后面有多热闹,它只回头问一句最前面的话:你这数据,干不干净?
再看三家公司的结局:巧达,构成单位犯罪,营业执照被吊销,楼塌了;魔蝎,构成单位犯罪,改名换姓续命;数据堂,争议之后刑责落在两个员工身上,公司侥幸活了下来。所以公司是否构成犯罪,决定公司生死,单位犯罪那道红线,就是企业的生死线。
五、七种实务场景,一张价签表
七种实务场景,前面六种从第2讲到第6讲已经挨个讲完,最隐蔽的第七种,员工入离职,彩蛋篇二《员工入离职,数据带进带出怎么管?》也专门讲过。这一讲的三个案子,就是给"查来源"这件事算的总账。到这里,"数据从哪来、干不干净"这件事就讲完了。收尾之前,我们做一张表,给每种实务场景贴一张价签。表的最左边是第2讲讲过的三道正门一道偏门,每种实务场景先归门;再往右一栏,标明问题出在数据合规框架的第几层:第一层是内容和载体没分清,比如该保护的个人信息没保护好;第二层是来源和取得方式不正,也就是这一路讲下来的查来源;第三层是拿到手之后的持有、加工和经营等。
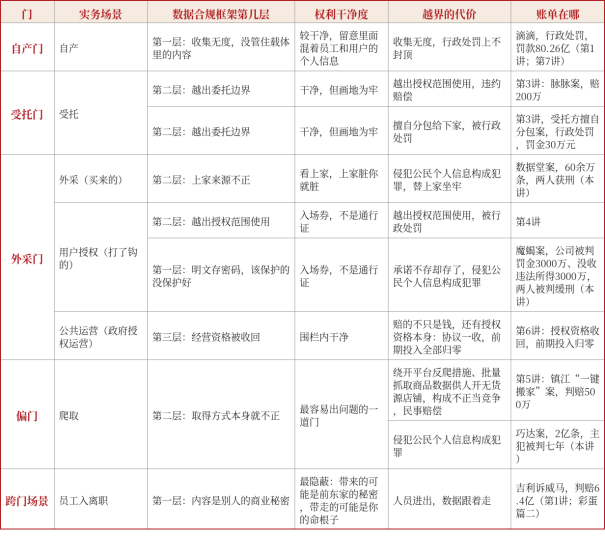
这张表不用我多解释。您手里的每一批数据,先归到七行里去,再看看那一行的代价是什么。这些代价对企业来说可能是致命的,七行摆在这儿,一看就明白。
这张表里还藏着一个规律:七行之中代价最高的不是罚款或赔偿,是刑事责任和资格。行政罚款和民事赔偿都是钱的事,刑事责任对个人是丧失自由的事,公司犯罪或资格归零是决定公司生死的事。所以查来源这件事,从来不是合规部门的技术活,而是老板的生死簿。
六、结语
三个案子讲完,请记住三句话:
数据来源不正,构成侵犯公民个人信息罪的,数量是法定量刑情节:非法获取、出售或者提供一般个人信息五千条即属情节严重,五万条以上即属情节特别严重,刑期从三年以下升至三年以上七年以下;数据堂的六十万条,判了三年,巧达的两亿条,判了七年,堆起来的不是资产,是刑期;
买数据不查来源,等于替上家坐牢:合同里写死来源保证,出了事能向对方追民事赔偿,但公司和责任人自己的刑事责任,一纸合同免不了;
用户打了钩,钩的是说明书上写的,说明书上没写、用户没钩的,越权一步,前功尽弃。
有人会问:现在市面上不是有各种登记、挂牌、证书吗?拿一个证,是不是就把数据洗干净了?下一讲就讲这个:五花八门的证,到底能证明什么?
我是冼律师,在佛山做企业数据合规评估。
(数据合规十讲之八。)
 位置: