上一讲,第一刀切了下去:把数据和信息分开,载体归载体,内容归内容。
这一刀切完,马上有企业家朋友追问:那我现在知道了,服务器里的文件是我的,里面的人名身份证是人家的。可我这一屋子数据,到底合不合法?能不能用?
要回答这个问题,得先问另一个问题:你的数据,是从哪来的?
来源不同,规矩完全不同。做合规评估,我拿到企业的数据清单,第一件事不是看数据本身,是先给每条数据找“门”:它是从哪道门进来的。
一、三道正门+一道偏门
企业手里的数据,说来道去,走的就是三道正门+一道偏门。
第一道正门:自产。民法上叫原始取得,基于事实取得,东西是你自己生出来的,不靠任何人给你,事实发生了,东西就是你的。自己生产经营中长出来的,比如工厂的机器运转数据、工艺参数、订单流水、ERP里的记录。
这道门最干净,自己生的孩子,来源一般没争议。
但别以为进了这道门就万事大吉。先问两件事:一是这批数据里有没有混进个人信息?如客户档案、供应商联系人等,如果混进了个人信息,就同时受另一套规矩管;二是产生数据的设备、系统是谁的?如果系统是给客户代建的,数据归谁,先看合同,再看“谁生产”。
基于事实取得的数据是你生的,但有合同约定则依照约定确定归属,民法上叫约定优先。
第二道正门:受托。这道门的数据不是你生的,是受客户委托为完成某项事务而取得,民法上叫继受取得:基于法律关系取得,你能拿它干什么,看那个法律关系给你划的边界。
比如软件公司给客户做系统,沉淀在服务商手里的生产数据;代运营公司手里攥着的客户店铺数据;咨询公司做完项目带走的一堆资料。
这道门最容易让人委屈:数据明明在我手里,我花了人力整理的,怎么就不是我的?因为规矩是:
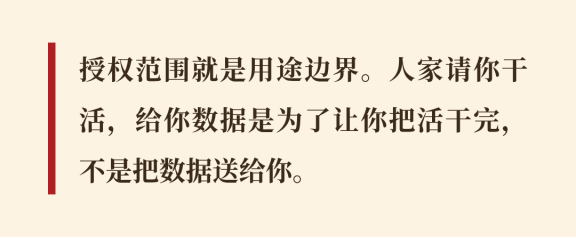
这一道门委屈最多、误会最深,下一讲专门讲它。
第三道正门:外采。和受托一样,都是继受取得,数据是通过法律关系从外面获取的:买的、换的、合作方共享的、用户授权的、政府授权运营的,都是从上手传过来的,能干什么,看合同、授权怎么写。
这道门水最深。买数据,卖家自己的来源干净吗?共享出去的数据,对方拿去做什么你管得住吗?后面专门有一讲拆这道门。
一道偏门:还有一堆数据,不走上面三道正门中的任何一道门,它走的是从公开渠道”拿”的偏门。 爬公开网页、批量下载公开信息。注意它的特殊身份:不是你生的,没谁给你,也没有现成的法律关系可依,三不靠。
所以它既不是原始取得,也不是继受取得,依照的是另一条规矩:法律给不给你这个通道。这个通道在民法典里有名有姓:民法典第一百二十九条说,民事权利可以依据“法律规定的其他方式”取得,公开渠道拿数据,走的就是这个兜底通道。
比如个人信息保护法规定,对已经合法公开的个人信息,可以在“合理范围”内处理。“合理范围”四个字,就是这类数据的全部边界。
公开不等于随便拿,后面专门讲。
二、七种来源,对号入座
序言里说过,七种来源是实务中盘家底的分法,不是按法律属性的分法,这里把账一次算清。
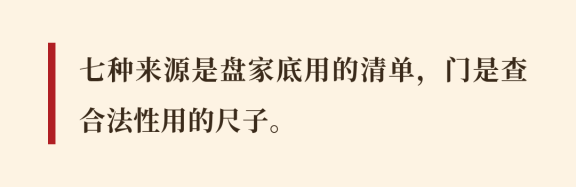
实务中先按七种来源把数据归类,再按法律属性查每类数据走的是哪道门、进不进得来。对应关系如下表:
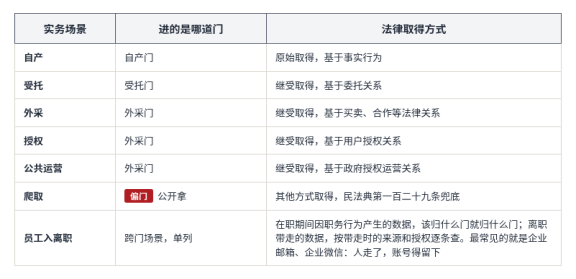
这张表里最刺眼的是最后一行:员工入离职。它不是一个独立来源。员工在职时因职务行为产生的数据,该归什么门就归什么门;但员工离职时带走的数据,是实务中最高发、最容易被忽略的雷区。最常见的就是企业邮箱和企业微信:人走了,账号得留下,里面的邮件和聊天记录怎么处理,后面专门讲。而且员工带着数据进下家的门时,下家还要多查一道:带来数据的这个人有没有权利把数据带走。所以把它单列一行,不是凑数。还有比企业邮箱、企业微信更难处理的:很多员工直接拿个人微信办公,客户全在个人号里,这个更难管,也放到后面一起讲。
这样一理,归到根上就是三道正门加一道“其他方式取得”的偏门。原始取得、继受取得,不是物权的专利,知识产权、债权、股权,取得方式都是这么分的;而民法典第一百二十七条把数据写进了民事权利体系,数据在民法典里是有位置的,它是受民法典保护的财产性权益,所以同样适用民法典第一百二十九条民事权利的取得方式:事实行为、法律行为、法律规定的其他方式:自产走事实行为,受托、外采走法律行为,公开拿走的是“其他方式”的兜底通道(“法律规定的事件”是继承、时效那一类,数据沾不上边)。
所以在数据合规框架的第二层规矩是稳的:你的数据来源合不合法,民法典、个人信息保护法等这些现行法律答得上来。真正悬着的只有第三层。民法典第一百二十七条自己也说了,“法律对数据、网络虚拟财产的保护有规定的,依照其规定”,那个统一的特别法还没出来,登记、入表、质押等手续的规则才五花八门。
地基是实的,乱的是上面的装修。
三、一句话的规矩
三道正门+一道偏门,规矩千言万语,其实就一句话:
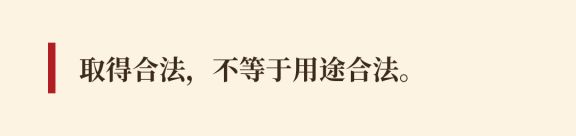
落到第二层数据来源和处理就是三句话:
原始取得的数据(自己生的),问一句:生得干净吗?生成过程合法吗?混进别人的东西(个人信息、隐私,他人的商业秘密、作品等)了吗?混了,先把别人的部分处理好。
继受取得的数据(通过委托或其他法律关系获取),问一句:我是因为什么法律关系拿到它的?那个法律关系,允许我用它干什么?
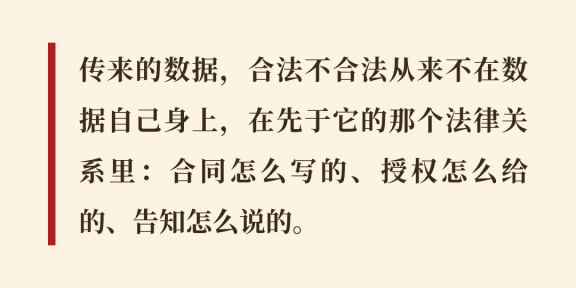
注意后一句的问法,还要注意顺序:不是拿到数据那一刻才形成关系,是先有法律关系,后有数据到手。你是因为受托才拿到案卷,因为买卖才拿到数据包,因为用户点了同意才拿到他的信息。
法律关系形成在前,数据获取在后。所以
三不靠的数据(公开拿的),问一句:法律给了这个通道吗?是不是合法公开的信息?我的使用在不在“合理范围”内?有没有绕开人家的技术措施?三个都是,才能拿。
四、拿一家工厂试试
假设一家做装备的制造企业,盘一盘家底:
车间机床的运行数据,自产门,干净,但里面有工人操作记录,混着个人信息,用工合规那套规矩跟上;
给大客户代工,客户发来图纸参数,做完项目系统里留了一堆客户的产品数据,受托门,授权范围只到“完成这批订单”,想拿这些数据做行业分析卖给别人?越界了;
市场部从外面买了一批“精准客户名录”做推广,外采门,先问卖家:这些手机号哪来的?答不上来,或者答得支支吾吾,这批名录再便宜也别碰。
你看,同一家企业,三堆数据,三种规矩。
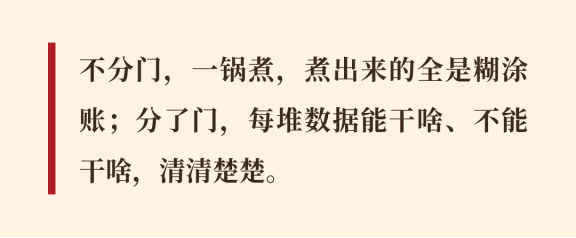
分错门的代价,后面每一讲都有现成的账单:外采名录来路不明,买数据不查来源,六十万条是案底、两亿条是铁案(第8讲);受托数据越界用,客户一纸违约加上商业秘密诉讼,赔的是订单价的好几倍(第3讲);自产数据里混着个人信息不管不问,滴滴那张80.26亿的罚单,16项违法事实里一多半就是这类事(第7讲)。
五、先回家对一对
这一讲听完,就请读者朋友做一件事:把你手里的数据归归类。不用细,大致分一分:自己生的、别人给的(受托的、买的、授权的)、公开拿的,各有多少。
归完类,再拿那句口诀问一遍:我拿到数据的那个法律关系,允许我用它干什么?答得上来的,放心用;答不上来的,先放着,别急着加工、别急着卖,更别急着拿去入表融资。
答不准也没关系,这正是律师做的事:帮你把每条数据的来路理清,看卡在哪道门,能不能补、怎么补。
我是冼律师,在佛山做企业数据合规评估。
(数据十讲·第二讲。下一讲:替别人干活攒下的数据,到底能不能再用?)
上一条:没有了
 位置: